r_AKanaly 成果発表

r_AKanaly 成果発表

r_AKanaly のロゴ

独自エージェントによる
全自動コンピューターウイルス解析機

未踏ジュニア成果報告会 26年度 守田向輝

自己紹介
守田向輝のアイコン(目玉焼き)

守田向輝   KouKi Morita

r_k01m

芝浦工業大学附属高等学校2年

趣味・経歴

マルウェア研究
リバースエンジニアリング(CTF)
SecHack365'25研究駆動コース

r_AKanaly

2 / 24

01 背景

最近サイバー攻撃やばくない?

3 / 24

01 背景

深刻化するマルウェア被害

マルウェア:不正なプログラムの総称(ランサムウェア・情報窃取型・遠隔操作型 など)

サイバー攻撃による日本の情報漏えいの公表件数(2026年)

8月

72件

9月

81件

10月

193件

特にここ数ヶ月ではニュースでも多数取り上げられている

出典:MM総研(2026年11月4日公表)

r_AKanaly

4 / 24

01 背景

解析レポートの役割

マルウェア解析レポート:マルウェアを調べ、挙動と痕跡をまとめた文書

レポートの利用場面

復旧

感染端末の特定・削除

防御

防御の研究・開発

注意喚起

他組織への共有

r_AKanaly

5 / 24

01 背景

マルウェア解析レポートの供給不足

世間の状況

新しいマルウェアの登録数

45万件以上

1日あたり、PUA 含む(AV-TEST)

1検体の解析にかかる時間

1〜10日

熟練者の見積もり(R2AI [4])

解析する人の状況

解析者育成の長期化
解析リソースの不足

NICT・CYNEX 調査(2026、16名)

→ 解析レポートが追いつかない

r_AKanaly

6 / 24

02 目的

世界で利用できる
マルウェア解析レポートを増やす

目標

→

→

マルウェア解析を全自動で行えるように

r_AKanaly

7 / 24

03 開発物

解析とレポートをつなぐ仕組み

手動操作

検体を指定

r_AKanaly

全自動

根拠付き

レポート

r_AKanaly の中身

Host(実機, 普段使用するPC)

Codex

次の調査を
決めて指示

MCP

Codex とツールを
つなぐ窓口

Host Agent

VM を起動・
指令・ログ回収

Guest(解析用 VM)

Guest Agent

検体の実行・操作・観察

Ghidra Agent

コードを読む静的解析

r_AKanaly

9 / 24

03 開発物

実作品

1 入力

検体を指定

2 解析

VM 上で自動解析

3 完成

レポート保存

r_AKanaly

10 / 24

03 開発物

生成レポート

ランサムウェア YggGuru の実レポートの上部

実レポート(2026-10-18)

▶ 実レポートを開く

対象:ランサムウェア YggGuru / 隔離 VM で動的・静的解析

1

何が起きた? 被害は? まず何をする?

2

ファイルへの被害・自動起動・復旧妨害まで確認

3

どんな順番で動いた?

4

見つかった後、どう対応する?

r_AKanaly

11 / 24

04 調査

先行研究

型

動的解析

静的解析

知識検索

ツール操作

出力

動的解析型

[1]

●

—

—

—

挙動の要約文

静的解析型

[2]

—

●

—

—

機能の説明文

検索拡張型

[3]

—

●

●

—

挙動と該当コードの説明

エージェント型

[4]

—

●

—

●

対話での解析結果

r_AKanaly

エージェント型

●

●

—

●

解析レポート

挙動・通信先・痕跡+根拠

出典:[1]〜[4](補足)

r_AKanaly

12 / 24

05 技術

全体の流れ

手動操作

全自動

01

検体を指定

02

表層解析

03

動的解析

04

ログ回収・照合

05

ログ圧縮

06

静的解析

07

レポート化

08

保存

VM 制御

ログ圧縮

VM 制御

根拠付け

r_AKanaly

13 / 24

05 技術

3つの中核技術

VM 制御

AI による PC 操作

ログ圧縮

記録の行動単位への集約

根拠付け

記述と記録の対応付け

r_AKanaly

14 / 24

05 技術 01 VM 制御

独自エージェントによる VM 操作

Guest(解析用 VM)

検体(実行中)

Windows PowerShell

起動したプログラム

→ Windows の標準ソフトを起動

作られたファイル

→ 自分のコピーを AppData に保存

自動起動の設定

→ PC の起動時に動くよう登録

外部との通信

→ 通信はなし

確認

検体が表示したダイアログ

OK

キャンセル

OK ボタンの場所を特定

ユーザー アカウント制御

このアプリがデバイスに変更を
加えることを許可しますか?

はい

いいえ

Guest Agent

× この画面は
操作できない
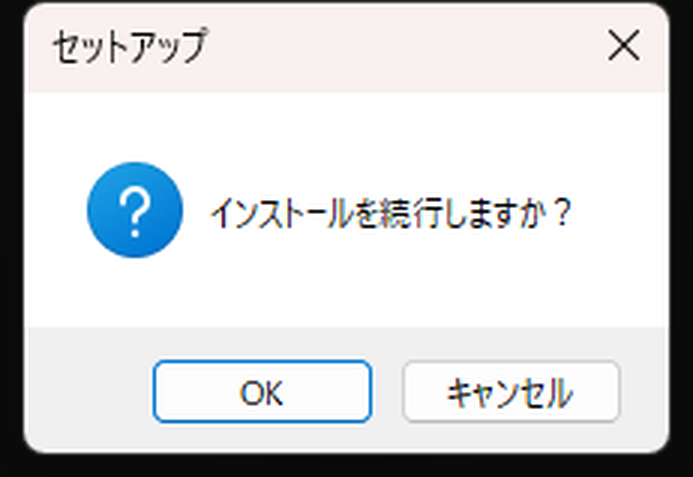
Windows の確認ダイアログ(OK とキャンセル)

例:Windows の確認ダイアログ

ウィンドウ
ダイアログ

検体が出す
確認や設定の
画面

ボタンの場所が
分かれば
エージェントが
押せる
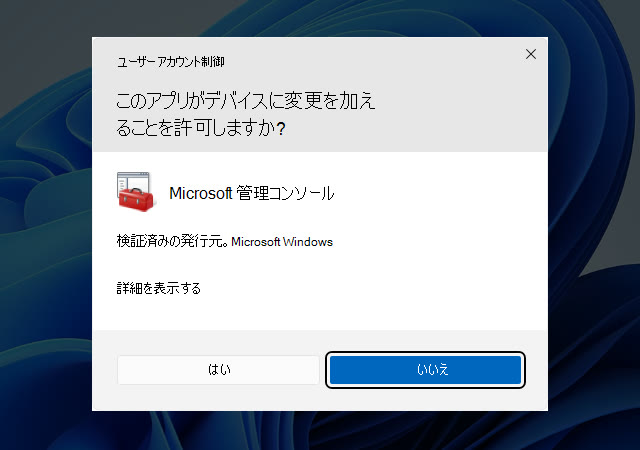
Windows 11 のユーザー アカウント制御の確認画面

出典:Microsoft Learn「UAC のしくみ」

UAC
ユーザー
アカウント制御

PC の設定を
変える前に
Windows が出す
確認画面

「はい」を
押すまで検体は
先へ進まない

1

動いている検体を調べる

検体を動かしたまま、何をしたかを
コマンドで確かめる

2

ウィンドウ操作

ボタンの場所を見つけて、
エージェントがマウスで押す

3

画面認識

触れない画面は AI が画面写真で判断し、
Host Agent が仮想マウスで押す

Host LLM(AI)

画面写真を見て判断 → Host Agent が
白いカーソル(仮想マウス)で「はい」

操作の間も動的ログを並行記録

Sysmon・Procmon・ETW

r_AKanaly

15 / 24

05 技術 02

ログを行動情報に圧縮

生ログ

数万行

アルゴリズム処理

LLM・学習モデル不使用

① 辞書で分類

② グラフで集約

一時ファイルの起動

自動起動への登録

③ 行動にまとめる

人間

行動単位でひと目で把握

LLM

短い入力で推論

r_AKanaly

16 / 24

05 技術 03

記述と根拠のひも付け

① レポートの一文 F-03

ログオン時起動の
設定が成功

② 根拠の記録 DYN-005

Run 値の設定

③ 元のログ

Sysmon #3004067

r_AKanaly

17 / 24

05 技術

プロンプトインジェクション対策

AI への
偽の指示

VM に隔離

検体の文字列

1 プロンプト

指示文は
証拠扱い

2 MCP

操作対象の
固定

3 Hook

確認失敗で
停止

AI

対象外の操作の拒否

Hook による解析前の停止

r_AKanaly

18 / 24

06 成果・評価

作業負担の削減

新しいマルウェアの登録数

45万件以上

1日あたり、PUA 含む(AV-TEST)

1検体の解析にかかる時間

1〜10日

熟練者の見積もり(R2AI [4])

解析する人の状況

解析者育成の長期化
解析リソースの不足

NICT・CYNEX 調査(2026、16名)

r_AKanaly

19 / 24

06 成果・評価

全自動での完走

検体数

100

完走

95 件

平均時間

36分7秒

対象としたマルウェア

OS

Windows 11 25H2(ビルド 26200)

形式

Windows 実行ファイル(32/64bit・.NET 製を含む)

入力は EXE/パスワード付き ZIP

実行環境

インターネットから隔離した LAN

検体を直接起動(侵入経路の再現なし)

種類

ランサムウェア・RAT・情報窃取・ワーム・ファイル感染型

WannaCry, Cerber, AsyncRAT, Formbook ほか

r_AKanaly

20 / 24

07 まとめ 期間中の成果

身に付けた技術・学び

研究成果

AI によるマルウェア解析の
自動化と根拠付け

大規模な実装力

VM・MCP・ログ処理・
レポート生成をつなぐ実装

工程

VM 操作

解析ツール

レポート

保存

開発前

手作業

手作業

手作業

手作業

開発後

自動

自動

自動

自動

人の作業は検体の指定のみ

r_AKanaly

21 / 24

07 まとめ

今回の進捗と課題

現在できること

Windows の EXE/ZIP

動的・静的解析を自動化

根拠付きでレポート保存

95/100 件完走・平均 36 分

次の目標

Linux・Android などへ拡大

学会発表

ローカル LLM でオフライン完結

ログ構造化の追加検証

目指す姿

不審なファイルを入れるだけで、AI が調査を組み立てて検証をくり返し、
組織の対応判断に使える証拠と知見を返す自律型の調査基盤

r_AKanaly

22 / 24

08 補足

参考文献

先行研究(6・12ページ)

[1] B. Saha et al. “MaLAware: Automating the Comprehension of Malicious Software Behaviours using LLMs.” 2025. arXiv:2504.01145

[2] S. Fujii, R. Yamagishi. “Feasibility Study for Supporting Static Malware Analysis Using LLM.” 2024. arXiv:2411.14905

[3] G. Zhang et al. “TraceRAG: A LLM-Based Framework for Explainable Android Malware Detection and Behavior Analysis.” 2025. arXiv:2509.08865

[4] A. Apvrille, D. Nakov. “Malware analysis assisted by AI with R2AI.” 2025. arXiv:2504.07574

情報漏えいの公表件数(4ページ)

[5] MM総研「サイバー攻撃による漏えい情報は10月末までに約3.8億件」2026年11月

解析レポートの供給不足(6ページ)

[6] AV-TEST Institute「Malware Statistics & Trends Report」(2026年10月閲覧)

[7] NICT・CYNEX「セキュリティ業務におけるマルウェア解析の調査」1.0版、2026年2月

r_AKanaly

23 / 24

08 補足

期間中の変化:ログ構造化の位置づけ

当初の計画

ログ構造化を
全 AI に適用

大量のログを整理して
AI に渡す前提

期間中の変化

AI の性能が
大きく向上

Astra では
構造化が不要に

新しい使い道

低性能な AI で
良好な結果

ローカル LLM での
活用に期待

r_AKanaly

24 / 24

r_AKanaly のロゴ

ご清聴ありがとうございました

ぜひ使ってみてください

r-akanaly.com

今回のスライド

デモ動画

サンプルレポート

が見られます

00:00